
Daftar Isi Artikel
Bayangkan sebuah klinik yang baru saja pindah dari map kertas ke layar komputer. Antrean lebih pendek, dokter tak perlu lagi mengaduk-aduk lemari arsip. Semua terasa beres. Lalu suatu pagi, data ratusan pasien muncul di forum jual beli data gelap.
Skenario itu bukan cerita karangan, dan risikonya ikut membesar seiring gencarnya digitalisasi faskes di berbagai daerah. Banyak fasilitas kesehatan di Riau memulai dari hal paling dasar, misalnya mencari jasa pembuatan website pekanbaru untuk profil klinik dan pendaftaran online, lalu baru sadar bahwa sistem yang mereka pakai menyimpan sesuatu yang jauh lebih sensitif.
Di titik inilah keamanan rekam medis digital berhenti jadi urusan teknis semata dan berubah menjadi soal keselamatan, hukum, serta kepercayaan.
Data Medis Itu Bukan Data Biasa
Nama dan nomor telepon yang bocor tentu merugikan. Riwayat penyakit, hasil laboratorium, atau diagnosis psikiatri yang bocor jauh lebih menyakitkan, sebab tidak bisa “diganti” seperti kata sandi. Karena itulah data kesehatan digolongkan sebagai data pribadi spesifik atau sensitif. Perlindungan data pribadi medis menuntut perlakuan yang lebih ketat dibanding data pelanggan toko online biasa.
Dampak kebocorannya berlapis. Ada kerugian finansial, ada reputasi yang runtuh dalam semalam, ada sanksi hukum yang tidak ringan. Yang paling serius, keselamatan pasien ikut terancam. Coba pikirkan: hasil lab yang dimanipulasi penyerang bisa berujung pada tindakan medis yang keliru. Ngeri, bukan?
Sebagian faskes memilih membangun sistem sendiri, dan niatnya bagus. Kendalanya klasik: tim internal jarang punya spesialis keamanan siber. Dokter fokus merawat, staf IT sibuk menjaga jaringan tetap hidup dan printer tetap jalan. Ancaman yang terus berevolusi hampir mustahil mereka pantau sendirian. Peran healthcare digital agency yang tepercaya masuk di ruang kosong itu.
Mengapa Bisnis Kesehatan Butuh IT Agency Khusus?
Agency umum bisa membuat aplikasi yang tampil cantik. Agency yang paham dunia kesehatan mengerti sesuatu yang lain: alur kerja klinis, siapa boleh melihat apa, dan apa yang terjadi bila satu celah dibiarkan terbuka. Tiga alasan berikut biasanya jadi yang paling menentukan.
1. Kepatuhan Regulasi Nasional dan Global
Pengelolaan sistem informasi kesehatan sekarang terikat payung hukum yang rapat.
Pertama, UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) menetapkan data kesehatan sebagai data spesifik, lengkap dengan denda hingga miliaran rupiah dan ancaman pidana penjara bagi penyalahgunaan data.
Kedua, Permenkes No. 24 Tahun 2022 tentang Rekam Medis mewajibkan faskes menghubungkan Rekam Medis Elektronik (RME) dengan standar interoperabilitas, seperti Platform SATUSEHAT, serta menerapkan kontrol hak akses dan keamanan sistem. Rangkaian regulasi data kesehatan ini tidak bisa dibaca sambil lalu, apalagi diterjemahkan sendiri ke konfigurasi server.
Lapisan berikutnya datang dari luar negeri. Bicara soal kepatuhan HIPAA Indonesia memang terdengar janggal, karena HIPAA (Health Insurance Portability and Accountability Act) aturan Amerika Serikat. Tetapi faskes yang melayani pasien internasional atau bekerja sama dengan entitas asing akan dimintai penerapannya, bersama sertifikasi ISO 27001 dan ISO 27701, sebagai syarat tata kelola data siber dan privasi.
Di sinilah pengalaman agency yang terbiasa dengan standar-standar tersebut terasa nilainya. Standar keamanan siber klinik pun jadi punya acuan yang jelas, tidak berdasarkan tebakan.
2. Keahlian Khusus dalam Solusi IT Rumah Sakit dan Klinik
Arsitektur teknis untuk fasilitas kesehatan harus mengikuti cara dokter, perawat, apoteker, dan petugas laboratorium bekerja. Bukan sebaliknya. Penyedia jasa pembuatan website rumah sakit yang paham konteks ini biasanya memikirkan keamanan sejak tahap perancangan, bukan menempelkannya di akhir proyek, dan cara berpikir seperti itulah yang menopang keamanan rekam medis digital dalam jangka panjang. Beberapa komponen yang lazim dikerjakan dalam solusi IT rumah sakit antara lain:
-
Enkripsi end-to-end. Data dilindungi saat bergerak lewat protokol TLS/HTTPS, dan saat tersimpan (data-at-rest) memakai standar AES-256. Enkripsi data pasien di dua kondisi ini menutup celah yang sering diabaikan.
-
Manajemen akses terintegrasi. Lewat Role-Based Access Control (RBAC) dan prinsip Zero Trust, hanya dokter atau tenaga medis berwenang yang bisa membuka rekam medis sesuai batas perannya. Petugas pendaftaran tidak perlu melihat hasil biopsi, sesederhana itu.
-
Interoperabilitas yang aman. API dibangun dengan protokol internasional seperti HL7/FHIR agar EMR/EHR bisa terhubung ke laboratorium, farmasi, atau platform pemerintah tanpa mengorbankan keamanan.
Ketiganya menjadi fondasi pengembangan aplikasi kesehatan aman. Satu hal yang sering terlewat: aplikasi yang lolos uji fungsi belum tentu lolos uji keamanan.
3. Pencegahan Kebocoran Data dan Serangan Ransomware
Sektor kesehatan termasuk target favorit pelaku ransomware. Alasannya masuk akal, sebab rumah sakit yang lumpuh akan berpikir dua kali sebelum menolak tebusan. Pertahanan yang bisa diandalkan tidak bertumpu pada satu tembok, melainkan berlapis, dikenal sebagai Defense-in-Depth. Mencegah kebocoran data pasien dengan cara ini butuh beberapa pekerjaan yang jalan bersamaan:
-
Audit keamanan dan penetration testing. Audit keamanan sistem kesehatan melalui vulnerability assessment dilakukan berkala, sebelum maupun sesudah sistem dirilis. Celah yang ditemukan tim sendiri jauh lebih murah dibanding celah yang ditemukan penyerang.
-
Manajemen data medis cloud dan cadangan terisolasi. Infrastruktur cloud bersertifikasi (AWS, Google Cloud, atau Azure dengan sertifikasi kepatuhan HIPAA/ISO) dipadukan dengan cadangan otomatis yang terisolasi atau air-gapped, agar pemulihan cepat ketika insiden menghantam.
-
Pemantauan dan tim respons insiden. Aktivitas mencurigakan diawasi 24/7, baik yang datang dari luar maupun penyalahgunaan akses dari dalam (insider threat). Kadang ancamannya justru berasal dari akun karyawan yang sah.
Komparasi Kerangka Kerja Keamanan Data Kesehatan
Tiga kerangka di bawah sering dibicarakan bersamaan, padahal fungsinya berbeda. Tabel ini merangkum perbedaannya secara ringkas.
Parameter Regulasi Lokal (UU PDP & Permenkes 24/2022) Standar Global (HIPAA) Standar Sistem (ISO 27001 / ISO 27701)
Cakupan Utama Perlindungan data pribadi warga Indonesia dan kewajiban RME bagi faskes. Perlindungan informasi kesehatan terproteksi (PHI) di lingkup AS/global. Sistem Manajemen Keamanan Informasi dan Manajemen Privasi.
Penerapan Teknis Hak akses RME, persetujuan pasien, integrasi SATUSEHAT. Enkripsi wajib, Audit Log, Perjanjian Rekan Bisnis (BAA). Kontrol teknis, audit internal, tata kelola risiko berkesinambungan.
Dampak Pelanggaran Sanksi administratif, penghentian operasional, hingga denda pidana. Denda finansial berat per insiden dan gugatan hukum. Hilangnya akreditasi, reputasi, dan sertifikasi keamanan.
Sumber dan Dokumen Acuan Resmi
-
UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP): JDIH Kementerian Komunikasi dan Digital (Kemkomdigi)
-
Peraturan Menteri Kesehatan Nomor 24 Tahun 2022 tentang Rekam Medis: dokumen resmi Kementerian Kesehatan Republik Indonesia terkait kewajiban dan standar penyelenggaraan RME.
-
HIPAA Compliance Guidelines (U.S. Department of Health & Human Services): HHS.gov - Health Information Privacy
-
Standar Keamanan Informasi ISO/IEC 27001 dan ISO/IEC 27701: International Organization for Standardization (ISO)
Penutup: Amankan Data Pasien Sebelum Terlambat
Memilih mitra teknologi untuk faskes tidak sama dengan memilih vendor pengadaan biasa. Taruhannya adalah data yang sifatnya sangat pribadi, aturan hukum yang terus bertambah, dan kepercayaan pasien yang dibangun bertahun-tahun.
Menunda pembenahan sering terasa hemat, padahal biaya pemulihan setelah insiden hampir selalu berkali lipat lebih besar. Langkah paling realistis adalah menggandeng tim yang mengerti regulasi sekaligus teknisnya, misalnya lewat jasa pembuatan aplikasi pekanbaru yang berpengalaman menangani sistem sensitif.
Pada akhirnya, keamanan rekam medis digital adalah janji yang harus ditepati setiap hari, bukan proyek yang selesai satu kali.
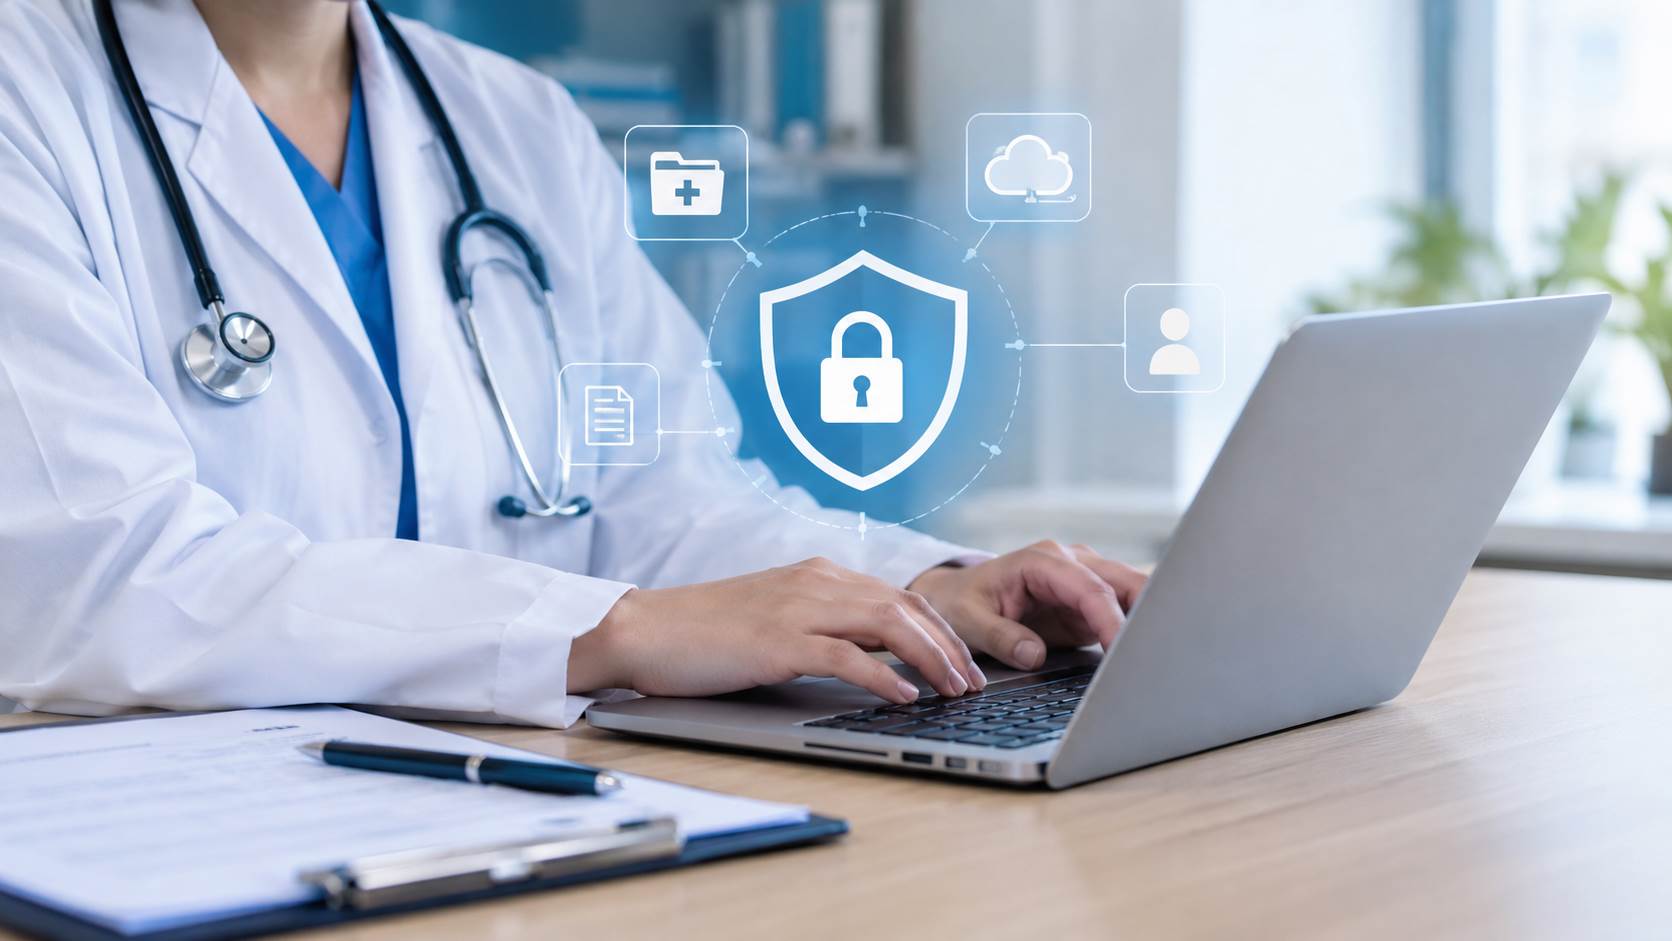 Bayangkan sebuah klinik yang baru saja pindah dari map kertas ke layar komputer. Antrean lebih pendek, dokter tak perlu lagi mengaduk-aduk lemari arsip. Semua terasa beres. Lalu suatu pagi, data ratusan pasien muncul di forum jual beli data gelap.